Domain luxus-hund.de kaufen?
Wir ziehen mit dem Projekt
luxus-hund.de um.
Sind Sie am Kauf der Domain
luxus-hund.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain luxus-hund.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
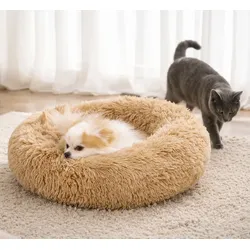
Peaceful Pooch Luxus-HundebettEin Ort der Ruhe und Geborgenheit Das Peaceful Pooch Luxus-Hundebett wurde entwickelt, um Ihrem Tier einen geschützten Rückzugsort zu bieten. Ein Ort, an dem es sich sicher fühlt, entspannt zur Ruhe kommt und tief schlafen kann. Die spezielle Ringform unterstützt das natürliche Einrollen und schafft ein Gefühl von Begrenzung und Halt. Gerade für sensible, ältere oder unruhige Tiere entsteht so eine Umgebung, die Sicherheit gibt und für spürbare Entspannung sorgt. Wärme, die beruhigt Der ultraweiche Premiumplüsch erinnert in seiner Struktur an das wärmende Mutterfell. Er speichert die Körperwärme und sorgt für ein angenehm ausgeglichenes Liegegefühl. Druckpunkte werden sanft entlastet, wodurch Muskeln und Gelenke zur Ruhe kommen können. Der erhöhte Rand bietet eine weiche Begrenzung und wird von vielen Tieren instinktiv als schützende Umrahmung wahrgenommen. So entsteht ein Liegeplatz, der nicht nur bequem ist, sondern echte Geborgenheit vermittelt. Pflegeleicht und alltagstauglich Das Bett lässt sich einfach transportieren und eignet sich auch für unterwegs. Gleichzeitig überzeugt es im täglichen Gebrauch durch pflegeleichte Materialien und eine robuste Verarbeitung. Der Außen- und Innenbezug ist abnehmbar und waschbar. Die Innenfüllung kann bei Bedarf separat gereinigt werden, was für eine kurze Trocknungszeit und eine lange Lebensdauer sorgt. Der rutschhemmende Boden sorgt für einen sicheren Halt, während wasser- und schmutzabweisende Eigenschaften den Alltag erleichtern. Spezielle Ringform – unterstützt einen erholsamen Schlaf und Entspannung Hochgezogene Ränder – geben Halt und fördern ein Gefühl von Sicherheit Ultraweicher Premiumplüsch – speichert Wärme und wirkt beruhigend Perfekt für Reisen – faltbar, leicht und einfach zu transportieren Pflegeleichtes Design – Bezüge abnehmbar und maschinenwaschbar Rutschhemmender Boden – sicherer Halt auf verschiedenen Untergründen Erhältlich in drei verschiedenen Größen – abgestimmt auf unterschiedliche Rassen und Bedürfnisse. Größe S – Ø 58 cm Geeignet für junge Hunde aller Rassen mit einem Körpergewicht von 1–8 kg sowie für Katzen. Auch ideal für ausgewachsene Hunde kleiner Rassen wie Chihuahua, Malteser, Dackel, Yorkshire Terrier, Zwergpudel, Zwergschnauzer, Zwergspitz, Foxterrier, Mops, Pekinese und Sheltie. Größe L – Ø 94 cm Geeignet für junge Hunde mit einem Körpergewicht von 18–32 kg. Auch ideal für ausgewachsene Hunde von Rassen wie American Staffordshire Terrier, Afghane, Windhund, Boxer, Collie, Dalmatiner, Irish Setter, Labrador Retriever, große Münsterländer, Siberian Husky, Staffordshire Bullterrier und Wolfsspitz. Größe XL – Ø 109 cm Geeignet für Hunde ab 33 kg Körpergewicht. Auch ideal für ausgewachsene Hunde von Rassen wie Collie, Bulldogge, Berner Sennenhund, Deutscher Schäferhund, Dobermann, Golden Retriever, Greyhound, Hovawart und Rottweiler.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gohl-Kiechle, Melanie: HundepflegeHundepflege , Grooming - die professionelle Fellpflege für Hunde , Wasserpumpen > Motorkühlung , Erscheinungsjahr: 20190731, Produktform: Leinen, Autoren: Gohl-Kiechle, Melanie, Seitenzahl/Blattzahl: 210, Abbildungen: durchgehend vierfarbig bebildert, Keyword: Hunde frisieren; Pfotenpflege Hund; Krallenpflege Hund; Ohrenpflege Hund; Petclip; Fellpflege Hund; Groomer; Hunderassen, Fachschema: Hund~Kleinhund~Kynologie, Warengruppe: HC/Tiere/Jagen/Angeln, Fachkategorie: Hunde als Haustiere, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Oertel Und Spoerer GmbH, Verlag: Oertel Und Spoerer GmbH, Verlag: Oertel u. Spörer, Länge: 241, Breite: 170, Höhe: 17, Gewicht: 685, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Del Amo, Celina: Handbuch HundetrainingHandbuch Hundetraining , Wasserpumpen > Motorkühlung , Auflage: akt. und erweitert Auflage, Erscheinungsjahr: 20250123, Autoren: Del Amo, Celina~Theby, Viviane, Auflage: 25005, Auflage/Ausgabe: akt. und erweitert Auflage, Seitenzahl/Blattzahl: 368, Abbildungen: 120 Fotos, 12 Zeichnungen, Themenüberschrift: NATURE / Animals / General, Keyword: Hundetrainer Handbuch; Hundetrainer Praxisanleitung; Hundetrainer Weiterbildung; Hundetrainer betriebswirtschaftliche Tipps; Hundetraining Anatomie; Hundetraining Expertenrat; Hundetraining Ratgeber; Hundetraining Verhaltensbiologie; Hundetraining für Anfänger; Hundetraining für Profis; Hundetraining rechtliche Grundlagen; Hundetraining wissenschaftliche Erkenntnisse; Kursgestaltung Hundetraining; Lerntheorien Hundetraining; Tipps für Hundetrainer, Fachschema: Hund / Aufzucht, Erziehung, Pflege~Tier~Zoologie / Tier~Tierhaltung~Hund / Kindersachbuch, Jugendsachbuch, Fachkategorie: Tierhaltung, Viehhaltung~Tierwelt: Sachbuch~Kinder/Jugendliche: Sachbuch: Haustiere & Haustierhaltung: Hunde, Warengruppe: HC/Tiere/Jagen/Angeln, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 29, Gewicht: 1022, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Sollte man als Schlafplatz eine Hundebox oder ein Hundebett wählen?
Die Wahl zwischen einer Hundebox und einem Hundebett hängt von verschiedenen Faktoren ab. Eine Hundebox bietet dem Hund Sicherheit und Geborgenheit, kann aber für manche Hunde auch beengend wirken. Ein Hundebett ist bequemer und bietet mehr Bewegungsfreiheit, kann aber weniger Schutz bieten. Letztendlich sollte man die individuellen Bedürfnisse des Hundes berücksichtigen und gegebenenfalls beide Optionen ausprobieren, um zu sehen, was dem Hund am besten gefällt. **
-
Macht euer Hund sein Hundebett kaputt?
Als KI habe ich keinen Hund, aber es ist durchaus möglich, dass Hunde ihr Hundebett kaputt machen, insbesondere wenn sie kauen oder daran kratzen. Es kann helfen, ein robustes Hundebett auszuwählen und dem Hund ausreichend Kauspielzeug zur Verfügung zu stellen, um das Bedürfnis zu kauen zu befriedigen. **


Was für Hundespielzeug beschäftigt den Hund stundenlang?
Es gibt verschiedene Arten von Hundespielzeug, die den Hund stundenlang beschäftigen können. Zum Beispiel interaktive Spielzeuge, die Leckerlis freigeben, wenn der Hund sie richtig manipuliert. Auch Kauknochen oder Spielzeug zum Zerren können den Hund über längere Zeit beschäftigen. Es ist wichtig, Spielzeug auszuwählen, das den individuellen Bedürfnissen und Vorlieben des Hundes entspricht. **
Wie gewöhne ich einen Hund an ein Hundebett?
Um einen Hund an ein Hundebett zu gewöhnen, kannst du es an einem gemütlichen Ort im Haus platzieren und den Hund dazu ermutigen, sich darauf zu legen. Du kannst Leckerlis oder Spielzeug auf das Bett legen, um den Hund anzulocken. Loben und belohnen Sie den Hund, wenn er das Bett benutzt, um positive Verstärkung zu geben. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Peaceful Pooch Luxus-HundebettEin Ort der Ruhe und Geborgenheit Das Peaceful Pooch Luxus-Hundebett wurde entwickelt, um Ihrem Tier einen geschützten Rückzugsort zu bieten. Ein Ort, an dem es sich sicher fühlt, entspannt zur Ruhe kommt und tief schlafen kann. Die spezielle Ringform unterstützt das natürliche Einrollen und schafft ein Gefühl von Begrenzung und Halt. Gerade für sensible, ältere oder unruhige Tiere entsteht so eine Umgebung, die Sicherheit gibt und für spürbare Entspannung sorgt. Wärme, die beruhigt Der ultraweiche Premiumplüsch erinnert in seiner Struktur an das wärmende Mutterfell. Er speichert die Körperwärme und sorgt für ein angenehm ausgeglichenes Liegegefühl. Druckpunkte werden sanft entlastet, wodurch Muskeln und Gelenke zur Ruhe kommen können. Der erhöhte Rand bietet eine weiche Begrenzung und wird von vielen Tieren instinktiv als schützende Umrahmung wahrgenommen. So entsteht ein Liegeplatz, der nicht nur bequem ist, sondern echte Geborgenheit vermittelt. Pflegeleicht und alltagstauglich Das Bett lässt sich einfach transportieren und eignet sich auch für unterwegs. Gleichzeitig überzeugt es im täglichen Gebrauch durch pflegeleichte Materialien und eine robuste Verarbeitung. Der Außen- und Innenbezug ist abnehmbar und waschbar. Die Innenfüllung kann bei Bedarf separat gereinigt werden, was für eine kurze Trocknungszeit und eine lange Lebensdauer sorgt. Der rutschhemmende Boden sorgt für einen sicheren Halt, während wasser- und schmutzabweisende Eigenschaften den Alltag erleichtern. Spezielle Ringform – unterstützt einen erholsamen Schlaf und Entspannung Hochgezogene Ränder – geben Halt und fördern ein Gefühl von Sicherheit Ultraweicher Premiumplüsch – speichert Wärme und wirkt beruhigend Perfekt für Reisen – faltbar, leicht und einfach zu transportieren Pflegeleichtes Design – Bezüge abnehmbar und maschinenwaschbar Rutschhemmender Boden – sicherer Halt auf verschiedenen Untergründen Erhältlich in drei verschiedenen Größen – abgestimmt auf unterschiedliche Rassen und Bedürfnisse. Größe S – Ø 58 cm Geeignet für junge Hunde aller Rassen mit einem Körpergewicht von 1–8 kg sowie für Katzen. Auch ideal für ausgewachsene Hunde kleiner Rassen wie Chihuahua, Malteser, Dackel, Yorkshire Terrier, Zwergpudel, Zwergschnauzer, Zwergspitz, Foxterrier, Mops, Pekinese und Sheltie. Größe L – Ø 94 cm Geeignet für junge Hunde mit einem Körpergewicht von 18–32 kg. Auch ideal für ausgewachsene Hunde von Rassen wie American Staffordshire Terrier, Afghane, Windhund, Boxer, Collie, Dalmatiner, Irish Setter, Labrador Retriever, große Münsterländer, Siberian Husky, Staffordshire Bullterrier und Wolfsspitz. Größe XL – Ø 109 cm Geeignet für Hunde ab 33 kg Körpergewicht. Auch ideal für ausgewachsene Hunde von Rassen wie Collie, Bulldogge, Berner Sennenhund, Deutscher Schäferhund, Dobermann, Golden Retriever, Greyhound, Hovawart und Rottweiler.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gohl-Kiechle, Melanie: HundepflegeHundepflege , Grooming - die professionelle Fellpflege für Hunde , Wasserpumpen > Motorkühlung , Erscheinungsjahr: 20190731, Produktform: Leinen, Autoren: Gohl-Kiechle, Melanie, Seitenzahl/Blattzahl: 210, Abbildungen: durchgehend vierfarbig bebildert, Keyword: Hunde frisieren; Pfotenpflege Hund; Krallenpflege Hund; Ohrenpflege Hund; Petclip; Fellpflege Hund; Groomer; Hunderassen, Fachschema: Hund~Kleinhund~Kynologie, Warengruppe: HC/Tiere/Jagen/Angeln, Fachkategorie: Hunde als Haustiere, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Oertel Und Spoerer GmbH, Verlag: Oertel Und Spoerer GmbH, Verlag: Oertel u. Spörer, Länge: 241, Breite: 170, Höhe: 17, Gewicht: 685, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Del Amo, Celina: Handbuch HundetrainingHandbuch Hundetraining , Wasserpumpen > Motorkühlung , Auflage: akt. und erweitert Auflage, Erscheinungsjahr: 20250123, Autoren: Del Amo, Celina~Theby, Viviane, Auflage: 25005, Auflage/Ausgabe: akt. und erweitert Auflage, Seitenzahl/Blattzahl: 368, Abbildungen: 120 Fotos, 12 Zeichnungen, Themenüberschrift: NATURE / Animals / General, Keyword: Hundetrainer Handbuch; Hundetrainer Praxisanleitung; Hundetrainer Weiterbildung; Hundetrainer betriebswirtschaftliche Tipps; Hundetraining Anatomie; Hundetraining Expertenrat; Hundetraining Ratgeber; Hundetraining Verhaltensbiologie; Hundetraining für Anfänger; Hundetraining für Profis; Hundetraining rechtliche Grundlagen; Hundetraining wissenschaftliche Erkenntnisse; Kursgestaltung Hundetraining; Lerntheorien Hundetraining; Tipps für Hundetrainer, Fachschema: Hund / Aufzucht, Erziehung, Pflege~Tier~Zoologie / Tier~Tierhaltung~Hund / Kindersachbuch, Jugendsachbuch, Fachkategorie: Tierhaltung, Viehhaltung~Tierwelt: Sachbuch~Kinder/Jugendliche: Sachbuch: Haustiere & Haustierhaltung: Hunde, Warengruppe: HC/Tiere/Jagen/Angeln, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 29, Gewicht: 1022, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sollte man als Schlafplatz eine Hundebox oder ein Hundebett wählen?
Die Wahl zwischen einer Hundebox und einem Hundebett hängt von verschiedenen Faktoren ab. Eine Hundebox bietet dem Hund Sicherheit und Geborgenheit, kann aber für manche Hunde auch beengend wirken. Ein Hundebett ist bequemer und bietet mehr Bewegungsfreiheit, kann aber weniger Schutz bieten. Letztendlich sollte man die individuellen Bedürfnisse des Hundes berücksichtigen und gegebenenfalls beide Optionen ausprobieren, um zu sehen, was dem Hund am besten gefällt. **
-
Macht euer Hund sein Hundebett kaputt?
Als KI habe ich keinen Hund, aber es ist durchaus möglich, dass Hunde ihr Hundebett kaputt machen, insbesondere wenn sie kauen oder daran kratzen. Es kann helfen, ein robustes Hundebett auszuwählen und dem Hund ausreichend Kauspielzeug zur Verfügung zu stellen, um das Bedürfnis zu kauen zu befriedigen. **
-
Was für Hundespielzeug beschäftigt den Hund stundenlang?
Es gibt verschiedene Arten von Hundespielzeug, die den Hund stundenlang beschäftigen können. Zum Beispiel interaktive Spielzeuge, die Leckerlis freigeben, wenn der Hund sie richtig manipuliert. Auch Kauknochen oder Spielzeug zum Zerren können den Hund über längere Zeit beschäftigen. Es ist wichtig, Spielzeug auszuwählen, das den individuellen Bedürfnissen und Vorlieben des Hundes entspricht. **
-
Wie gewöhne ich einen Hund an ein Hundebett?
Um einen Hund an ein Hundebett zu gewöhnen, kannst du es an einem gemütlichen Ort im Haus platzieren und den Hund dazu ermutigen, sich darauf zu legen. Du kannst Leckerlis oder Spielzeug auf das Bett legen, um den Hund anzulocken. Loben und belohnen Sie den Hund, wenn er das Bett benutzt, um positive Verstärkung zu geben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.